安全指南 · 安卓电视盒子

XCPE:你的安卓电视盒子是不是僵尸网络的一部分,又该怎样关闭它

Steven Lim,创办人 · 更新于 2026-11-09 · CodaMinds,吉隆坡

重点 一分钟看懂

发生了什么
Google 指出,电视盒子制造商 Videostrong 在自家盒子里内置了一个名叫 XCPE 的后门,把超过 130 万台盒子拉进了一个僵尸网络。Google 在 2026 年 11 月 2 日关闭了这个网络,并封禁了这家制造商。
我中招了吗?
如果你用的是 MECOOL,或者没有品牌、号称“已破解”或“免费频道”的安卓盒子,就有可能。打开盒子的应用列表,找一找 x.cpe 或 com.oemservice。
现在该做什么
用我们免费的 XCPE Cleaner。在盒子上安装一次,按“扫描”,再按“清除威胁”,之后每次重启它都会再检查一遍。不想安装任何东西?就照着设置里的 3 个步骤做。如果重启后那些名字又出现了,就照研究人员的建议,断开盒子的网络并换掉它。

XCPE 是什么

XCPE 是一个后门,藏在盒子自带的系统软件(固件)里,拥有完整的系统权限。它不是你装的,所以一般的病毒扫描查不出来。Google 的威胁情报团队追查到,它来自盒子制造商本身。

盒子一上网,背后的人就可以:

  • 悄悄安装应用,并在盒子上执行任何指令
  • 截取屏幕画面,并像拿着遥控器一样在盒子上打字
  • 把你家的网络当成“住宅代理”出租给陌生人,让他们的流量看起来来自你的地址
  • 关闭 Google Play 保护机制(Play Protect,盒子自带的应用扫描),让你收不到任何警告

为什么恢复出厂设置也没用。一个小小的启动副本放在盒子里恢复出厂设置碰不到的地方,每次开机都会把完整的后门重新装回去。从 2026 年 8 月起,新版本还会用看起来像安卓正常组件的名字出现,例如 com.android.system.ntp 和 com.android.sso.auth.handler。

我中招了吗?

盒子

MECOOL 盒子,或者以“已破解”“全功能”“免费频道”为卖点的杂牌盒子。很多贴牌品牌都出自同一家制造商。在“设置 > 关于”(Settings > About)可以看到品牌和型号。

警示迹象

Play 保护机制被关掉了,而你自己没有关过。这是 XCPE 自己关的。

证据

显示系统应用后,应用列表里有下面其中一个名字:

x.cpecom.oemservicecom.abc.nexuscom.vs.grasscom.android.system.ntpcom.android.sso.auth.handlercom.ota.servicecom.newtv.cboxtv

这些名字来自 Google 的指标清单和 Synthient 的研究。据 McAfee 统计,Synthient 还公布了一份这次事件中出现过的 182 个型号名单。型号对得上是一个强烈的警示,但不是证据;其中一个软件包正在运行才是。

3 个步骤修好它,不用安装任何东西

只用遥控器,大概泡一杯咖啡的时间。

  1. 1

    找出来

    设置 > 应用 > 查看所有应用 > 拉到最底 > 显示系统应用(英文界面:Settings > Apps > See all apps > Show system apps)。找一找 x.cpe、com.oemservice、com.abc.nexus、com.android.system.ntp 和 com.android.sso.auth.handler。

  2. 2

    关掉它

    逐个打开。按 强行停止(Force stop),如果有 卸载(Uninstall)就按卸载。如果没有,就按 卸载更新(Uninstall updates),再按 停用(Disable)。然后重启盒子。

  3. 3

    把扫描重新打开

    Play 商店 > 你的头像 > Play 保护机制 > 齿轮图标 > 打开 使用 Play 保护机制扫描应用(Scan apps with Play Protect)。然后再做一次第 1 步。如果某个名字又在运行了,就是固件把它装回去了:断开盒子的网络,换掉它。

接着保护你的账号。凡是曾经在盒子上输入过的密码,例如 Google、Netflix 或 YouTube,都要更改,并开启两步验证。在你的 Google 账号里,到“安全 > 你的设备”把这台盒子登出。

几种做法的比较

三种都是免费的。我们推荐自己的 XCPE Cleaner,因为它是卸载而不只是停用,而且每次重启后都会清除固件装回来的东西。上面的 3 个步骤和 XCPE Guard 也都是不错的选择。

项目上面的 3 个步骤XCPE Guard 社区应用,开源CodaMinds XCPE Cleaner 我们的 · 推荐
需要电脑不需要不需要不需要
要在盒子上安装什么都不用装一个应用,约 11 MB(1.0.4 版)一个应用,不到 1 MB
找得到改了名的副本只找得到你搜的名字可以可以
清除还是停用停用系统副本停用,可以撤销为用户卸载
重启后再检查你自己重做第 1 步开机后及每天一次每次重启后
重新打开 Play 保护机制可以,手动可以可以
固件把它装回去时又回来了再停用一次再清除一次;已 root 的盒子可深度清理
完成后的调试状态从未开启每次扫描后关闭保持开启,供重启后检查;有一个可选按钮,先测试再关闭

“为用户卸载”会删除应用的数据和它的开机启动入口,所以它不会再运行。无论用哪种做法,除非盒子已 root,固件里的备用副本都会以不运行的文件形式留在盒子上。如果重启后某个软件包又在运行了,那就是固件把它恢复了,老实说,这时候应该换掉盒子。XCPE Guard 的资料来自它自己公布的说明和发布页面。

CodaMinds 的做法:免费、开源

我们写了一个小应用,让不懂技术的用户也能安全地处理。它在改动任何东西之前,会先给你一份用日常语言写的报告。它免费并且开源(MIT 许可证):源代码和发布版本在 GitHub 上。

推荐 · 装在盒子上

XCPE Cleaner 应用

不需要电脑。1.0 版,适用于 Android 5.0 及以上版本。盒子设成中文时,应用名称显示为“XCPE 清理工具”。它不在 Play 商店里,所以要自己安装:

  1. 从 Play 商店安装免费的 Downloader 应用,打开后输入完整网址 https://codaminds.com/xcpe.apk,https:// 也要输入,这样你网络里的人就无法在途中调换文件。电视询问时,允许安装。
  2. 开启调试:设置 > 关于,连按 版本号(Build number)七次,然后进入 开发者选项(Developer options)> USB 调试(USB debugging),如果看到 网络调试(Network debugging)也一起打开。需要时,应用会帮你打开那个页面。
  3. 打开 XCPE Cleaner,按 扫描,再按 清除威胁。电视问“允许 USB 调试吗?”时,勾选 一律允许(Always allow),再按 允许(Allow)。
  • 不用问你,就会为用户清除已确认的 XCPE 组件,还会检查每个已安装的应用里有没有 XCPE 已公布的组件名称,所以改了名的副本也逃不掉
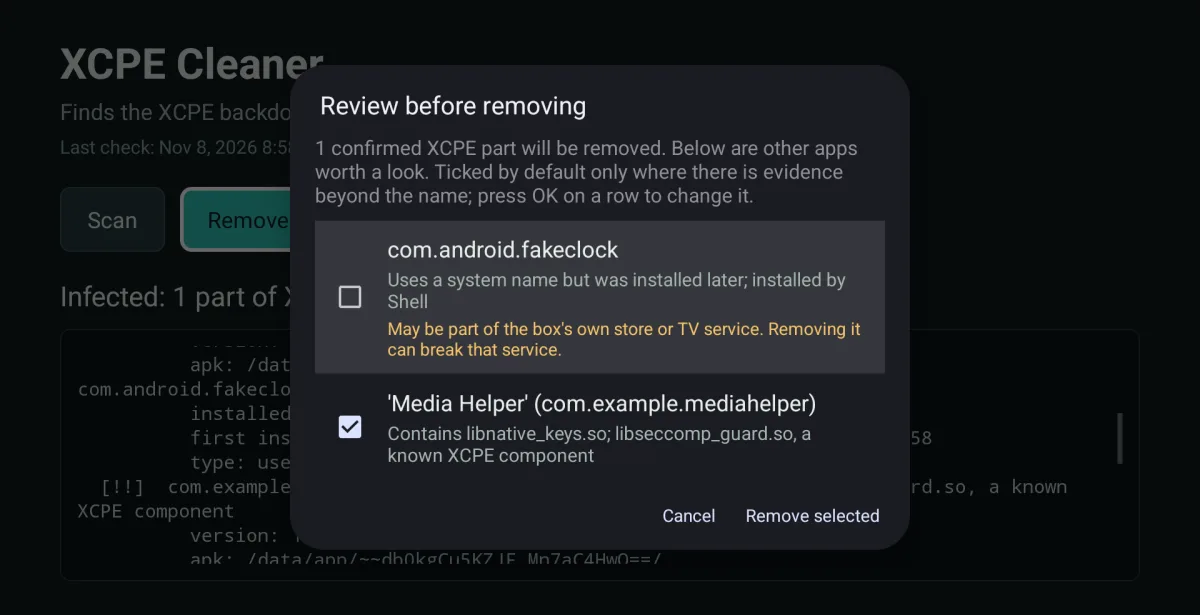
  • 其他可疑的东西会先列在确认清单上,并写明每个应用的理由。只有名字以外还有其他证据的应用才会被勾选,这样盒子自己的应用商店和电视助手就不会被误删
  • 重新打开 Play 保护机制
  • 开机守护会在每次重启后清除固件装回来的东西
  • 在已 root 的盒子上,深度清理会先核对备用副本里的应用名称,再把它删除;没有 root 时,那个副本会保持停用
  • 跟随盒子的语言:18 种语言,包括中文和马来文

较新的 Google TV 盒子如果只有“无线调试”(Wireless debugging),应用会进入引导模式:逐个打开每个软件包的应用信息页面,“卸载”或“停用”按钮已经准备好,你按下去就行。

清理完成后,调试会保持开启,让应用能在每次重启后检查盒子。按 关闭调试 就能关掉它:应用会先测试盒子能否为那些检查重新打开调试,确认可以之后才关闭。

下载 XCPE Cleaner 1.0(APK,773 KB)

SHA-256 dee6b8ce9379fd4c01cb69f559bb5636244a0888bead27e2922975439bdcf2e8 · 校验文件

签名者 CN=CodaMinds XCPE Cleaner, O=CodaMinds, C=MY,证书 SHA-256 560d70b73c1f9fa92aca7a5e7165b76ae14035b4a57415227d938953e7c47848。每个正版更新都带有同一个签名;如果更新是由别人签名的,安卓会拒绝把它装在这个应用上面。同一个文件和这两个指纹也放在 GitHub 发布页面 上,你可以在第二个地方核对。
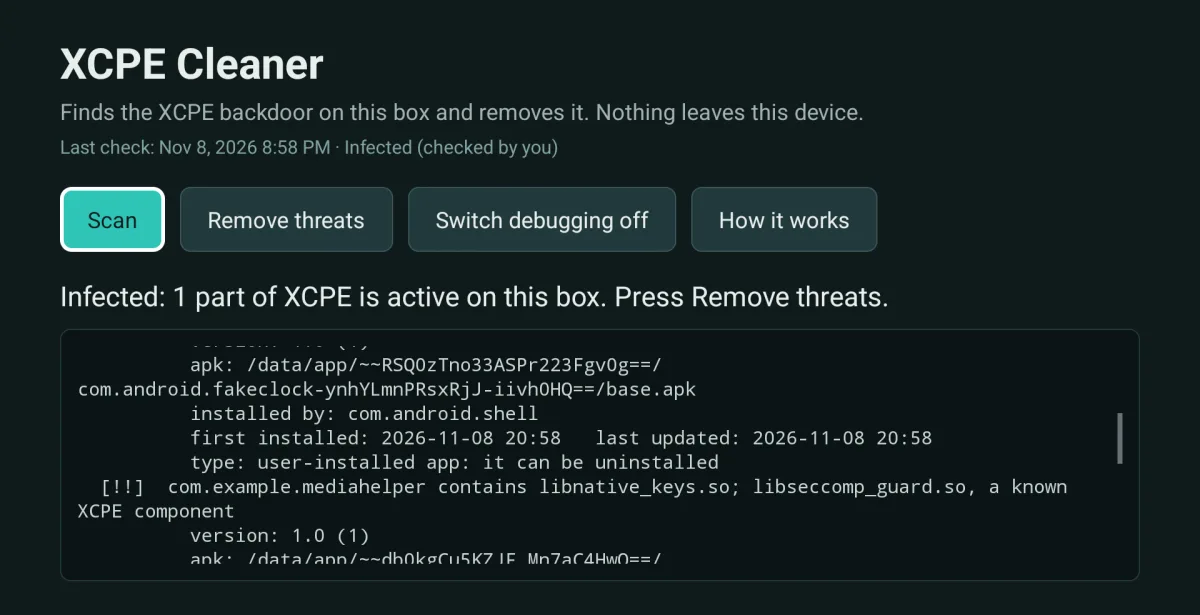
XCPE Cleaner 报告:已感染,1 个 XCPE 组件正在运行,还有一个含有已知 XCPE 组件的应用被标出。
扫描。报告列出每一个 XCPE 组件,包括藏在另一个应用里的那一个。
XCPE Cleaner 确认清单:一个名字像系统组件的应用没有勾选并附上提醒,一个含有已知 XCPE 组件的应用已勾选。
确认。已确认的 XCPE 组件以外的东西,清除前都会列出并写明理由。
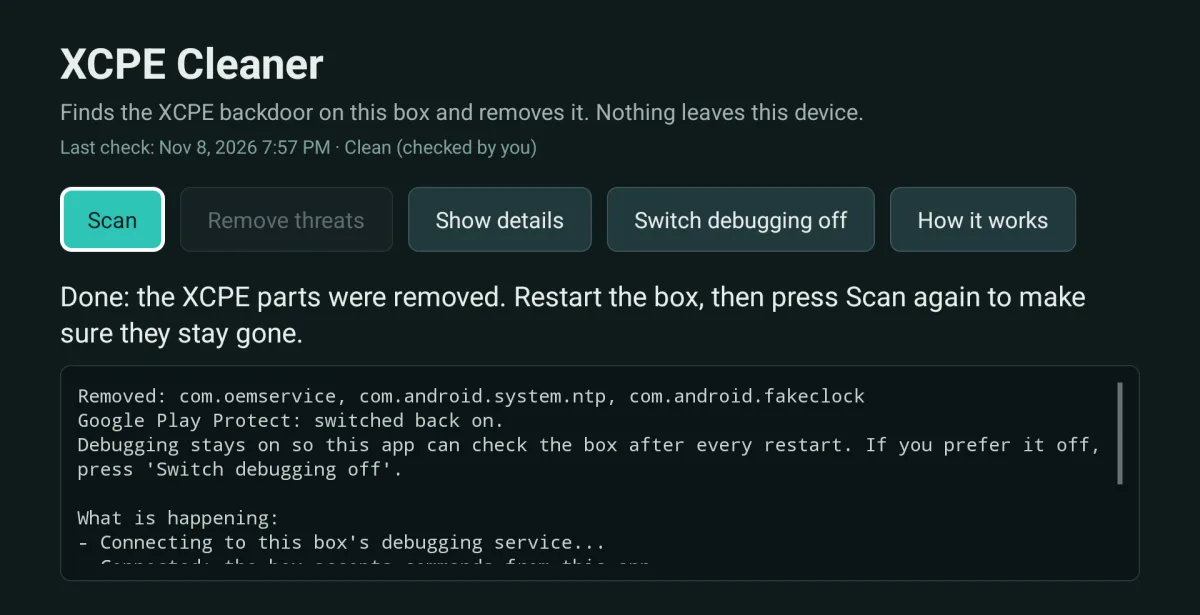
XCPE Cleaner 清除之后:XCPE 组件已清除,Google Play 保护机制已重新开启。
清除。已清除,Play 保护机制重新开启,还列出哪些设定保持开启。
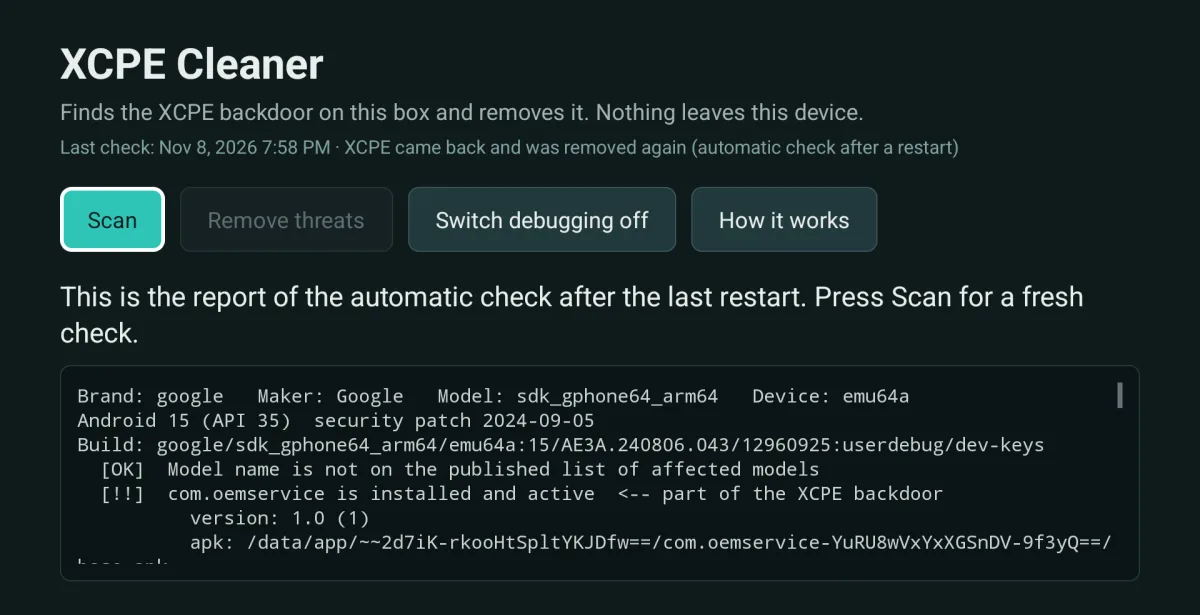
XCPE Cleaner 上次检查:XCPE 又出现了,已再次清除,重启后自动检查。
重启之后。XCPE 又出现了,应用自己把它再清除一次。

这些画面来自我们在 Android 15 模拟器上、放入 XCPE 软件包后做的测试,按原样截取,是英文界面。盒子设成中文时,应用会显示中文。

已在 Android 15 模拟器上用放入的 XCPE 软件包测试过,还没有在真正被感染的盒子上测试。我们也扫描过一台真实的盒子:它没有被感染,制造商自己的助手应用也都正确地保留下来。如果应用在重启后又报告发现后门,请相信它,并换掉盒子。

常见问题

恢复出厂设置能清除 XCPE 吗?

不能。启动副本放在恢复出厂设置不会清除的地方,下次开机就会把后门重新装回去。把这些软件包关掉有帮助,但研究人员对任何家用修复方法是否足够看法不一。McAfee 指出 Synthient 建议直接丢掉这些盒子,TrendAI 则表示清理需要制造商、平台保护,或者换一台新设备。

我的盒子写着 Google TV 或 Android TV 认证,这样安全吗?

大概安全,但还是检查一下。Google 表示,这家制造商在第一次开机后才加载后门,借此躲过认证测试,Google 之后已经封禁了它。到“设置 > 关于”看看品牌,再做第 1 步,只要一分钟。

清除之后,会有东西不能用吗?

制造商的一些应用可能会停止运作,例如它自己的更新服务或附带的播放器,因为其中一些会从后门读取设置。来自 Play 商店的应用,例如 Netflix 和 YouTube,应该可以继续使用。盒子可能收不到制造商的更新,对这类盒子来说这反而是好事。

我的密码怎么办?

假设在盒子上输入过的任何内容都可能被看到,因为后门能截取屏幕画面。用手机或电脑更改那些密码,开启两步验证,并把盒子从你的 Google 账号登出。

不让盒子上网,它就安全了吗?

不上网时,后门联系不到背后的人。但盒子也播放不了任何内容,所以对大多数人来说,真正的解决办法是换一台可靠品牌的新盒子。问问卖家能否退货或退款,旧盒子请当作电子废料回收,不要转送给别人。

CodaMinds 是 Google 或那些研究人员的一部分吗?

不是。我们是吉隆坡一家独立的工作室,为客户开发应用和系统。XCPE Cleaner 是我们根据已公布的研究写的,免费送出。

资料来源(英文)

卡住了,或者有很多台盒子要处理?

酒店、商店和办公室常常有一整排这样的盒子。按 WhatsApp 告诉我们你的情况,用中文、English 或 Bahasa Melayu 都可以。我们也为企业开发应用和系统,这个应用就是我们做事方式的一个小例子。

WhatsApp 联系我们