XCPE: adakah kotak TV Android anda sebahagian daripada botnet, dan cara mematikannya
Oleh Steven Lim, pengasas · Dikemas kini 2026-11-09 · CodaMinds, Kuala Lumpur
Ringkas Versi satu minit
Apa yang berlaku
Google menyatakan bahawa pembuat kotak TV, Videostrong, membina pintu belakang bernama XCPE ke dalam kotaknya sendiri. Lebih 1.3 juta kotak dimasukkan ke dalam satu botnet. Google menutup rangkaian itu pada 2 November 2026 dan mengharamkan pembuat tersebut.
Adakah saya terjejas?
Mungkin, jika anda menggunakan kotak MECOOL, atau kotak Android tanpa jenama yang dijual sebagai "unlocked" atau "saluran percuma". Buka senarai apl kotak itu dan cari x.cpe atau com.oemservice.
Apa yang perlu dibuat sekarang
Gunakan XCPE Cleaner percuma kami. Pasang sekali pada kotak, tekan Imbas, kemudian Buang ancaman, dan apl itu akan menyemak kotak sekali lagi selepas setiap kali dimulakan semula. Tidak mahu memasang apa-apa? Ikut tiga langkah dalam Tetapan. Jika nama-nama itu kembali selepas dimulakan semula, putuskan kotak daripada internet dan gantikannya, seperti yang dinasihatkan oleh penyelidik.
XCPE ialah pintu belakang yang berada di dalam perisian sistem kotak itu sendiri, iaitu firmware, dan berjalan dengan hak sistem penuh. Anda tidak pernah memasangnya, jadi semakan virus biasa tidak mengesannya. Pasukan perisikan ancaman Google menjejakinya kepada pembuat kotak itu sendiri.
Sebaik sahaja kotak itu dalam talian, orang di belakangnya boleh:
memasang apl secara senyap dan menjalankan apa-apa arahan pada kotak
mengambil tangkapan skrin dan menaip pada kotak seolah-olah mereka memegang alat kawalan jauh
menyewakan internet rumah anda kepada orang asing sebagai "proksi kediaman", supaya trafik mereka datang dari alamat anda
mematikan Google Play Protect, pengimbas apl terbina dalam kotak, supaya tiada apa-apa yang memberi amaran kepada anda
Mengapa tetapan semula kilang tidak membetulkannya. Satu salinan pemula kecil disimpan di bahagian kotak yang tidak pernah disentuh oleh tetapan semula. Setiap kali kotak dihidupkan, ia memasang semula pintu belakang penuh. Sejak Ogos 2026, versi yang lebih baharu juga datang dengan nama yang kelihatan seperti komponen Android biasa, seperti com.android.system.ntp dan com.android.sso.auth.handler.
Adakah saya terjejas?
Kotaknya
Kotak MECOOL, atau kotak tanpa jenama yang dijual sebagai "unlocked", "fully loaded" atau "saluran percuma". Banyak jenama label putih menggunakan pembuat yang sama. Tetapan > Perihal (Settings > About) menunjukkan jenama dan model.
Tanda amaran
Play Protect dimatikan dan bukan anda yang mematikannya. XCPE melakukannya sendiri.
Buktinya
Salah satu nama ini ada dalam senarai apl apabila apl sistem ditunjukkan:
Nama-nama ini datang daripada senarai penunjuk Google dan penyelidikan Synthient. Menurut kiraan McAfee, Synthient juga menerbitkan senarai 182 nama model yang dilihat dalam kempen ini. Model yang sepadan ialah tanda amaran yang kuat, bukan bukti. Salah satu pakej ini aktif, itulah buktinya.
Betulkan dalam 3 langkah, tanpa memasang apa-apa
Ia mengambil masa lebih kurang sama dengan membancuh kopi, hanya dengan alat kawalan jauh.
1
Cari
Tetapan > Apl > Lihat semua apl > tatal ke bawah sekali > Tunjukkan apl sistem (dalam bahasa Inggeris: Settings > Apps > See all apps > Show system apps). Cari x.cpe, com.oemservice, com.abc.nexus, com.android.system.ntp dan com.android.sso.auth.handler.
2
Matikan
Buka setiap satu. Tekan Henti paksa (Force stop), kemudian Nyahpasang (Uninstall) jika ada. Jika tiada, tekan Nyahpasang kemas kini (Uninstall updates) dan kemudian Lumpuhkan (Disable). Mulakan semula kotak.
3
Hidupkan semula pengimbas
Play Store > profil anda > Play Protect > ikon gear > hidupkan Imbas apl dengan Play Protect (Scan apps with Play Protect). Kemudian ulang langkah 1. Jika ada nama yang aktif semula, firmware sedang memasangnya kembali: putuskan kotak daripada rangkaian dan gantikannya.
Kemudian lindungi akaun anda. Tukar kata laluan yang pernah anda taip pada kotak, seperti Google, Netflix atau YouTube, dan hidupkan pengesahan 2 langkah. Dalam akaun Google anda, di bawah Keselamatan > Peranti anda, log keluar kotak itu.
Pilihan anda, dibandingkan
Ketiga-tiganya percuma. Kami mengesyorkan XCPE Cleaner kami kerana ia menyahpasang, bukan sekadar mematikan, dan membuang apa-apa yang dibawa balik oleh firmware selepas setiap kali dimulakan semula. 3 langkah di atas dan XCPE Guard juga pilihan yang wajar.
Ciri
3 langkah di atas
XCPE Guard apl komuniti, sumber terbuka
CodaMinds XCPE Cleaner Kami · disyorkan
Perlukan komputer
Tidak
Tidak
Tidak
Dipasang pada kotak
Tiada apa-apa
Satu apl, kira-kira 11 MB (keluaran 1.0.4)
Satu apl, bawah 1 MB
Mengesan salinan yang ditukar nama
Hanya nama yang anda cari
Ya
Ya
Membuang atau mematikan
Melumpuhkan salinan sistem
Mematikan, boleh dibatalkan
Menyahpasang untuk pengguna
Menyemak semula selepas mula semula
Anda ulang langkah 1
Selepas but dan setiap hari
Selepas setiap kali mula semula
Menghidupkan semula Play Protect
Ya, secara manual
Ya
Ya
Apabila firmware memasangnya kembali
Ia kembali
Dimatikan sekali lagi
Dibuang sekali lagi; pembersihan mendalam pada kotak yang di-root
Penyahpepijatan selepas selesai
Tidak pernah dihidupkan
Dimatikan selepas setiap imbasan
Kekal hidup untuk semakan selepas mula semula; butang pilihan menguji dahulu, kemudian mematikannya
"Menyahpasang untuk pengguna" membuang data apl itu dan cangkuk permulaannya, jadi ia tidak lagi berjalan. Dalam setiap cara, salinan simpanan firmware kekal pada kotak sebagai fail yang tidak aktif, melainkan kotak itu di-root. Jika sesuatu pakej aktif semula selepas dimulakan semula, firmware telah memulihkannya, dan nasihat yang jujur ialah menggantikan kotak itu. Butiran XCPE Guard diambil daripada penerangan dan halaman keluaran yang diterbitkannya sendiri.
Cara CodaMinds, percuma dan sumber terbuka
Kami menulis sebuah apl kecil supaya pemilik yang bukan orang teknikal boleh melakukannya dengan selamat. Ia menunjukkan laporan dalam bahasa mudah sebelum mengubah apa-apa. Ia percuma dan sumber terbuka (lesen MIT): kod sumber dan keluaran di GitHub.
Disyorkan · pada kotak
Apl XCPE Cleaner
Tidak perlukan komputer. Versi 1.0, untuk Android 5.0 dan lebih baharu. Ia tiada dalam Play Store, jadi anda memasangnya sendiri:
Pasang apl Downloader percuma dari Play Store, bukanya dan taip alamat penuh https://codaminds.com/xcpe.apk, termasuk https://, supaya tiada sesiapa dalam rangkaian anda boleh menukar fail itu di tengah jalan. Benarkan pemasangan apabila TV bertanya.
Hidupkan penyahpepijatan: Tetapan > Perihal, tekan Nombor binaan (Build number) tujuh kali, kemudian Pilihan pembangun (Developer options) > Penyahpepijatan USB (USB debugging), dan Penyahpepijatan rangkaian (Network debugging) jika anda nampak. Apl itu membuka halaman tersebut untuk anda jika perlu.
Buka XCPE Cleaner dan tekan Imbas, kemudian Buang ancaman. Apabila TV bertanya "Benarkan penyahpepijatan USB?", tandakan Sentiasa benarkan (Always allow) dan tekan Benarkan (Allow).
membuang komponen XCPE yang disahkan untuk pengguna tanpa bertanya, dan melihat ke dalam setiap apl yang dipasang untuk nama komponen XCPE yang telah diterbitkan, jadi salinan yang ditukar nama juga dikesan
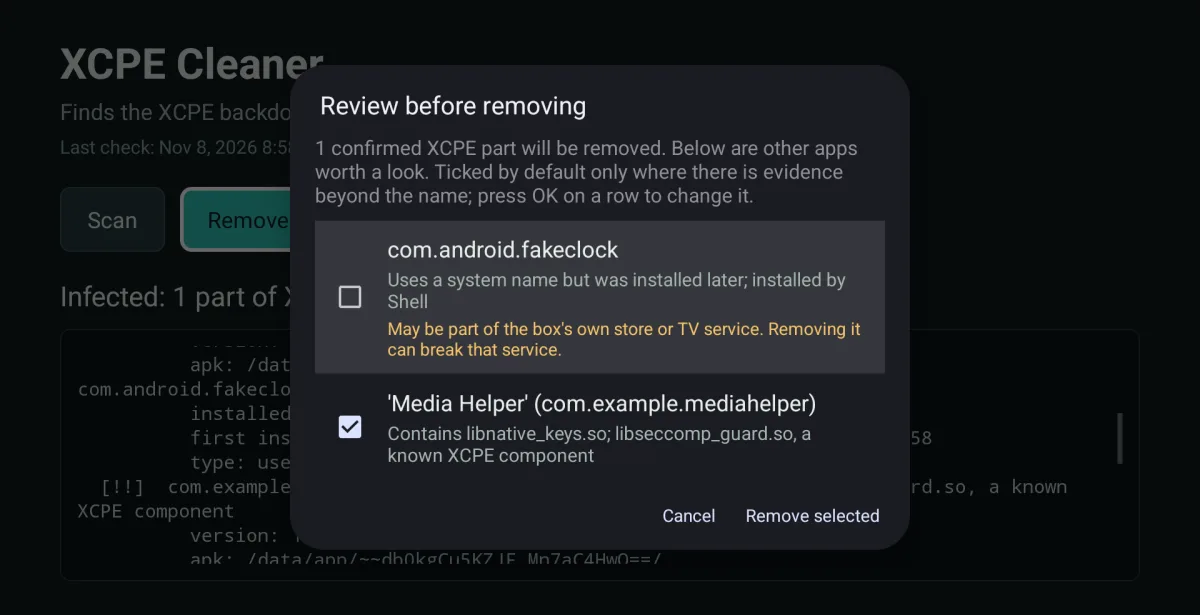
menunjukkan apa-apa yang lain dalam senarai semakan dahulu, dengan sebab bagi setiap apl. Hanya apl yang mempunyai bukti selain namanya ditandakan, supaya kedai apl dan pembantu TV kotak itu sendiri tidak terbuang secara tidak sengaja
menghidupkan semula Play Protect
pengawal but membuang apa-apa yang dibawa balik oleh firmware selepas setiap kali dimulakan semula
pada kotak yang di-root, Pembersihan mendalam memadam salinan simpanan selepas menyemak nama apl di dalamnya; tanpa root, salinan itu kekal dimatikan
mengikut bahasa kotak: 18 bahasa, termasuk Bahasa Melayu dan 中文
Kotak Google TV yang lebih baharu yang hanya menawarkan "Penyahpepijatan wayarles" (Wireless debugging) mendapat mod berpandu: apl itu membuka halaman Maklumat apl bagi setiap pakej dengan butang Nyahpasang atau Lumpuhkan sedia untuk ditekan.
Penyahpepijatan kekal hidup selepas pembersihan, supaya apl itu boleh menyemak kotak selepas setiap kali dimulakan semula. Tekan Matikan penyahpepijatan untuk menutupnya: apl itu menguji dahulu bahawa kotak boleh membukanya semula untuk semakan tersebut, dan hanya selepas itu mematikannya.
Ditandatangani oleh CN=CodaMinds XCPE Cleaner, O=CodaMinds, C=MY, sijil SHA-256 560d70b73c1f9fa92aca7a5e7165b76ae14035b4a57415227d938953e7c47848. Setiap kemas kini yang tulen membawa tandatangan yang sama; Android menolak untuk memasang kemas kini di atas apl ini jika ia ditandatangani oleh orang lain. Fail yang sama dan kedua-dua cap jari itu juga ada di halaman keluaran GitHub, supaya anda boleh menyemaknya di tempat kedua.
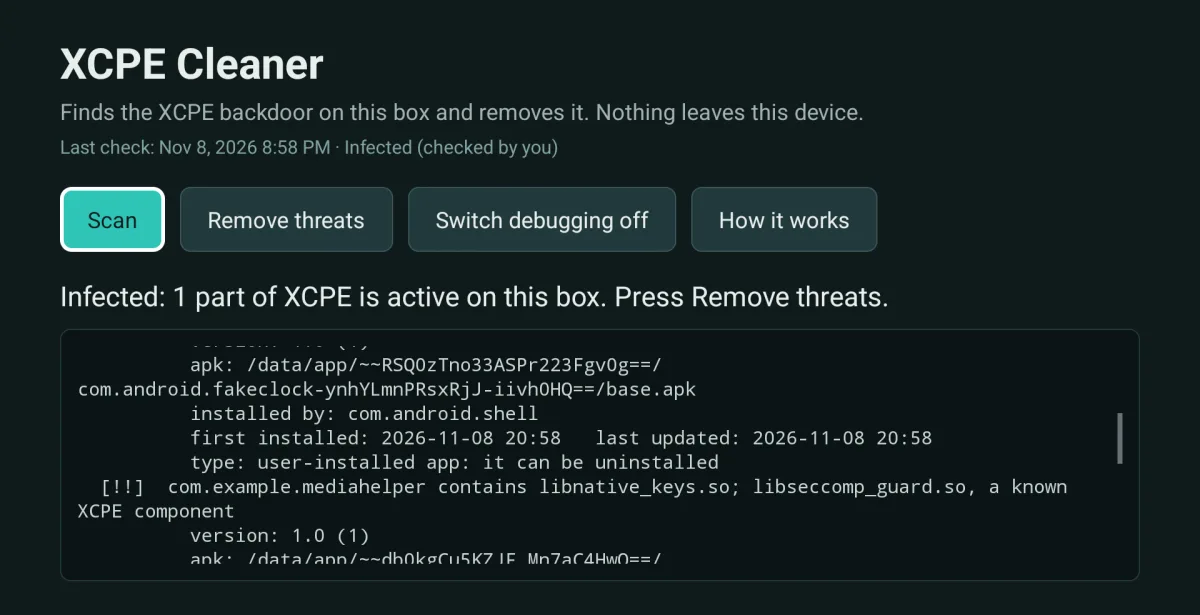
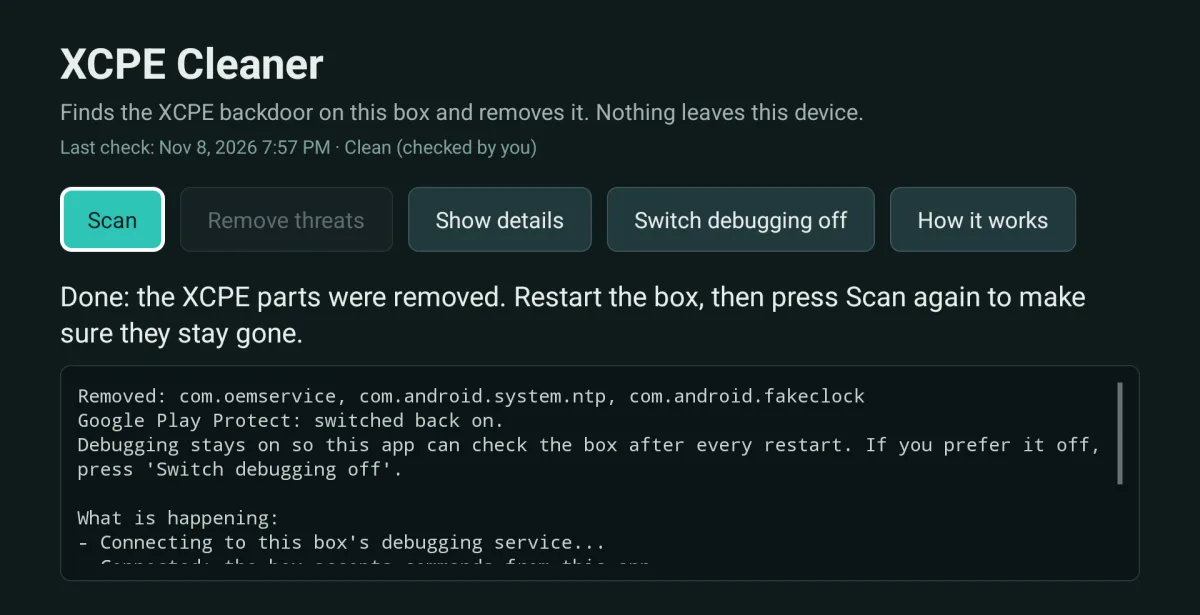
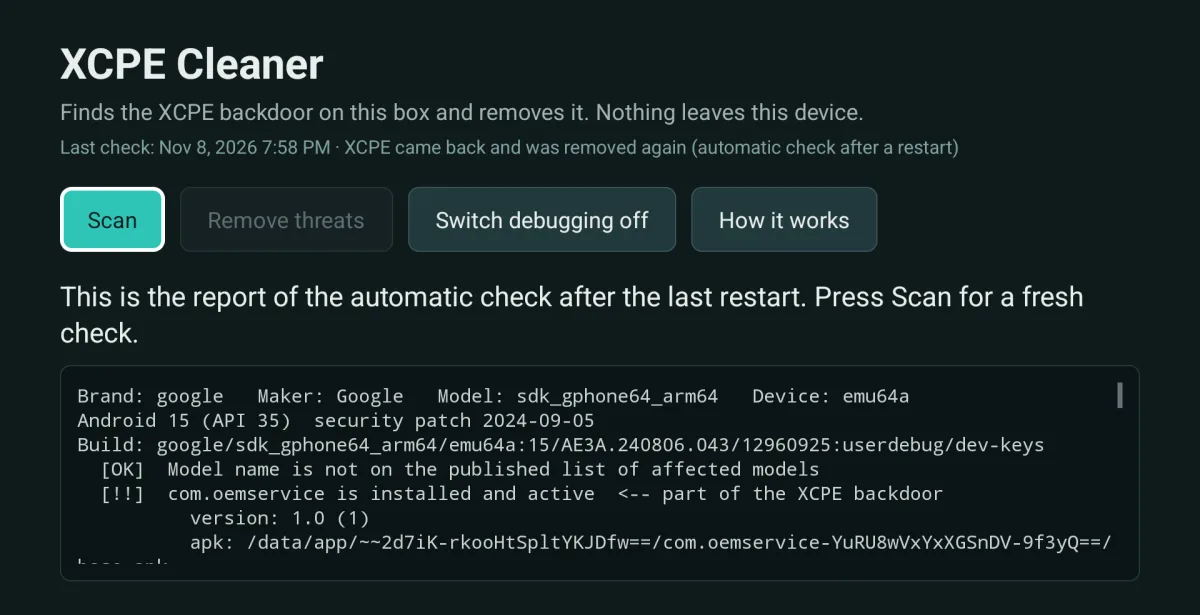
Imbas. Laporan menamakan setiap komponen XCPE, termasuk satu yang tersembunyi di dalam apl lain.Semak. Apa-apa selain komponen XCPE yang disahkan disenaraikan bersama sebabnya sebelum dibuang.Buang. Dibuang, Play Protect hidup semula, dan apa yang kekal hidup.Selepas mula semula. XCPE kembali dan apl itu membuangnya sekali lagi dengan sendirinya.
Skrin daripada ujian kami pada emulator Android 15 dengan pakej XCPE yang ditanam, ditunjukkan seperti yang dirakam, dalam bahasa Inggeris. Apabila bahasa kotak ditetapkan kepada Bahasa Melayu, apl itu dipaparkan dalam Bahasa Melayu.
Diuji pada emulator Android 15 dengan pakej XCPE yang ditanam, belum lagi pada kotak sebenar yang dijangkiti. Kami juga mengimbas satu kotak sebenar: ia tidak dijangkiti, dan apl pembantu pembuatnya sendiri dibiarkan dengan betul. Jika apl itu melaporkan pintu belakang kembali selepas dimulakan semula, percayalah dan gantikan kotak itu.
Soalan lazim
Adakah tetapan semula kilang membuang XCPE?
Tidak. Salinan pemula disimpan di bahagian kotak yang tidak dipadam oleh tetapan semula, dan ia memasang semula pintu belakang pada permulaan seterusnya. Mematikan pakej-pakej itu membantu, tetapi penyelidik tidak sependapat sama ada mana-mana cara pembetulan di rumah sudah memadai. McAfee melaporkan bahawa Synthient menasihatkan supaya kotak-kotak ini dibuang, dan TrendAI berkata pembersihan memerlukan pembuat, perlindungan platform atau peranti baharu.
Kotak saya tertulis Google TV atau Android TV certified. Adakah saya selamat?
Mungkin, tetapi semaklah. Google berkata pembuat itu menyembunyikan pintu belakang daripada ujian pensijilannya dengan memuatkannya selepas permulaan pertama, dan sejak itu telah mengharamkan pembuat tersebut. Lihat jenama di Tetapan > Perihal dan buat langkah 1. Ia mengambil masa satu minit.
Adakah apa-apa akan berhenti berfungsi selepas saya membuangnya?
Sesetengah apl pembuat mungkin berhenti, seperti perkhidmatan kemas kininya sendiri atau apl pemain yang disertakan, kerana sebahagiannya membaca tetapan daripada pintu belakang. Apl dari Play Store, seperti Netflix dan YouTube, sepatutnya terus berfungsi. Kotak itu mungkin tidak lagi menerima kemas kini daripada pembuat, dan bagi kotak-kotak ini itu perkara yang baik.
Bagaimana dengan kata laluan saya?
Anggap apa-apa yang ditaip pada kotak itu mungkin telah dilihat, kerana pintu belakang boleh mengambil tangkapan skrin. Tukar kata laluan itu dari telefon atau komputer anda, hidupkan pengesahan 2 langkah, dan log keluar kotak itu daripada akaun Google anda.
Adakah kotak itu selamat jika saya tidak menyambungkannya ke internet?
Di luar talian, pintu belakang tidak dapat menghubungi orang di belakangnya. Ia juga tidak dapat menstrim apa-apa, jadi bagi kebanyakan orang pembetulan sebenar ialah kotak baharu daripada pembuat yang dipercayai. Tanya penjual tentang pemulangan atau bayaran balik, dan kitar semula kotak lama sebagai sisa elektronik, jangan berikan kepada orang lain.
Adakah CodaMinds sebahagian daripada Google atau para penyelidik?
Tidak. Kami ialah studio bebas di Kuala Lumpur yang membina apl dan sistem. Kami menulis XCPE Cleaner berdasarkan penyelidikan yang telah diterbitkan dan memberikannya secara percuma.
Hotel, kedai dan pejabat selalunya mempunyai sederet kotak seperti ini. Tekan WhatsApp dan beritahu kami apa yang anda ada, dalam Bahasa Melayu, English atau 中文. Kami juga membina apl dan sistem untuk perniagaan, dan apl ini ialah contoh kecil cara kami bekerja.